"Tanto sono povero, cosa vuoi rubarmi?"
il dark web ha una risposta, e non ti piacerà..
Allora. Se avessi un euro per ogni volta che qualcuno mi ha risposto così quando spiego perché serve una password diversa per ogni sito, altro che sicurezza informatica: avrei già chiuso con questo lavoro e mi godrei la pensione su una spiaggia con la mia birretta in mano.
La scena è sempre identica..
Io che spiego con calma perché "Password123" ripetuta su ogni account è una pessima idea. L'altra persona che mi guarda con l'espressione di chi ha appena vinto la discussione, e sentenzia: "Ma tanto io non ho niente sul conto, cosa vuoi che mi rubino?"
Respiro..ommmmmh.. E ricomincio da capo, perché no, non hai capito il gioco.
Il criminale non vuole i tuoi risparmi. Vuole te!
Chi ragiona così immagina un film degli anni '90: il classico hacker col cappuccio nero che entra nel tuo conto corrente e ti svuota i risparmi in tre secondi. Romantico, ma è passato di moda da un pezzo..Oggi il bersaglio non è quanto hai in banca. È chi sei. Nome, cognome, codice fiscale, indirizzo.
Cose che, indovina un po', hai anche tu, pure con il conto in rosso.
Questo modo di pensare ha pure un nome tecnico, per chi ama le etichette: si chiama bias dell'invulnerabilità personale. Tradotto dal linguaggio da convegno: "pensare di essere invisibile solo perché non ti senti un bersaglio interessante". Ed è un errore così diffuso e così ben documentato che gli esperti di sicurezza lo studiano proprio come uno dei motivi per cui la gente si protegge meno di quanto dovrebbe.
La storia di Marco (e no, non se l'è inventata)
Marco ha 42 anni, uno stipendio da impiegato, niente di che sul conto. Un sabato mattina qualunque apre la posta e trova una lettera di sollecito: rate non pagate per un'auto di lusso. Un'auto che non ha mai comprato, in un concessionario dove non ha mai messo piede.
E non pensare che serva essere sfortunati come Marco, con un truffatore che si dà da fare apposta per te: a volte basta aver comprato qualcosa online una volta. A marzo 2026 l'e-commerce ePrice ha dovuto avvisare i propri clienti che i dati di 66.724 persone, nome, cognome, email, dettagli degli ordini, numero di telefono, erano finiti pubblicati su un forum del dark web dopo una violazione dei loro sistemi. Nessuno di quei clienti aveva fatto nulla di sbagliato. Avevano solo comprato qualcosa, una volta, anni prima.
E non è che a Marco sia andata particolarmente male: solo nel primo semestre del 2025, in Italia, sono stati registrati oltre 18.800 casi come il suo (dati Osservatorio CRIF), quasi il 10% in più dell'anno prima. A nessuno di questi 18.800 hanno chiesto il PIN del bancomat. Bastava sapere chi erano.
Quello che vale davvero, sul mercato nero
Ecco il dato che chiude la discussione una volta per tutte, quando qualcuno mi tira fuori di nuovo la storia del "sono povero". Secondo l'Osservatorio Cyber CRIF 2026, le due informazioni più trovate in vendita nel dark web italiano non sono numeri di carte di credito. Sono l'indirizzo email (quasi la metà dei casi analizzati) e il codice fiscale (più di 4 casi su 10).
Cioè: le due cose che possiede chiunque respiri e paghi le tasse in Italia, ricco o povero, dirigente o disoccupato. Non serve avere un conto gonfio. Serve solo esistere.
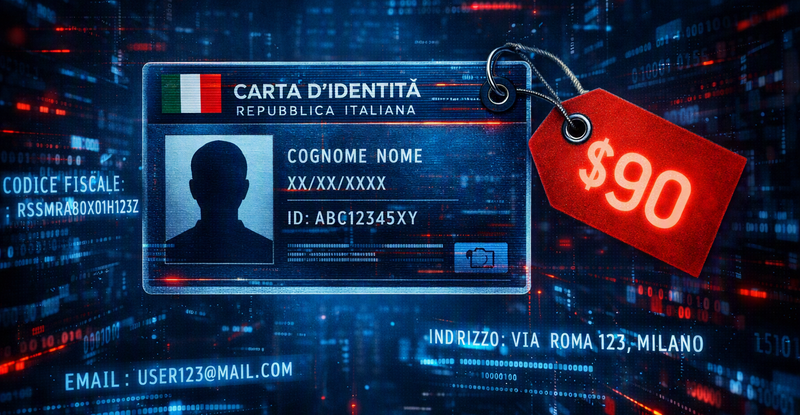
E se vuoi il dato che fa davvero effetto: secondo un'analisi di NordVPN su circa 75.000 annunci nei mercati del dark web, un pacchetto completo con la tua identità italiana, il cosiddetto "fullz" (codice fiscale, data di nascita, indirizzo), si vende a partire da 90 dollari. Il costo di un pieno di benzina. Un account email personale, in blocco con altri, parte da 1 dollaro. L'Italia, tra l'altro, è già entrata nella top 10 mondiale per volume di dati in vendita. Non proprio un primato di cui andare fieri.
Cosa fare, senza fare i tecno-paranoici
Niente bunker anti-hacker in cantina. Bastano poche cose fatte bene:
Password diverse per ogni account. Ne abbiamo già parlato nell'articolo sull'MFA: se un sito viene violato, non deve trasformarsi nella chiave che apre anche tutto il resto.
Verifica in due passaggi, soprattutto sull'email: è quasi sempre il primo tassello con cui si ricostruisce tutto il resto.
Ogni tanto, controlla se sei già "in vendita". Esistono siti gratuiti (es. Have I Been Pwned) che ti dicono se la tua email è comparsa in una violazione nota. Due minuti, zero scuse.
Occhio alle lettere e ai messaggi che non ti aspetti. Un sollecito per un contratto che non hai mai firmato non è un errore delle poste. È quasi sempre il primo segnale visibile che qualcuno ti ha già "usato".
Nessuno ha bisogno del tuo codice fiscale via WhatsApp. Se te lo chiedono così, con urgenza, è già un indizio più che sufficiente.
La prossima volta che qualcuno mi dice "tanto sono povero, cosa vuoi che mi rubino", ormai ho la risposta pronta:"Pensi di non avere nulla da farti rubare perché non hai soldi? Sbagliato. Hai un'identità, ed è proprio quello che cercano."
Cosa fare se sospetti che i tuoi dati siano già stati usati
Se dopo aver letto tutto questo ti viene il sospetto che i tuoi dati siano già stati usati da qualcun altro, il primo passo concreto è uno solo: sporgi denuncia alla Polizia Postale, di persona in un commissariato o online su commissariatodips.it.È gratuito, ed è il documento che poi ti serve per far valere la tua estraneità con banche, finanziarie o chiunque altro ti chieda conto di qualcosa che non hai mai fatto tu.
Le informazioni contenute in questo articolo hanno finalità esclusivamente divulgative e informative e non costituiscono consulenza legale o professionale formale. In caso di presunto furto d'identità o frode, si invita a fare riferimento ufficiale alle autorità competenti.
Commenti
Ancora nessun commento. Sii il primo a commentare!