Wi-Fi gratis e il ''gemello cattivo''
l'attacco che ti ruba i dati senza che te ne accorga
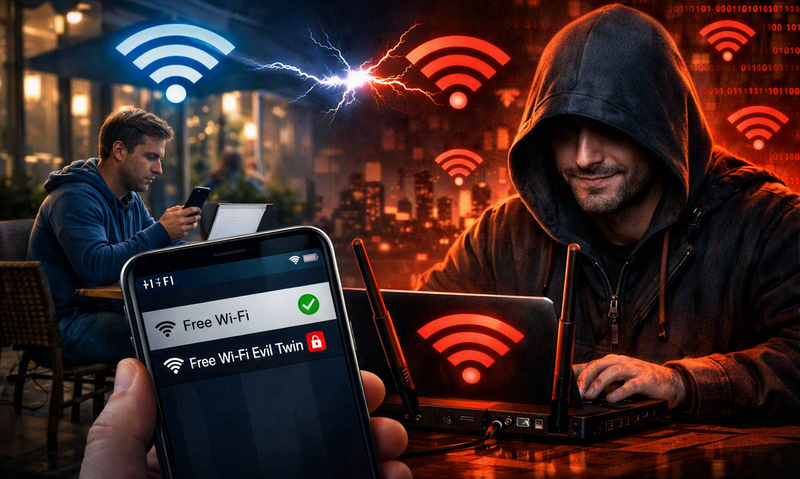
Sei al tavolino di un bar o in attesa di un aereo. Il segnale della tua SIM prende male, apri le impostazioni dello smartphone e vedi una rete Wi-Fi disponibile. Nessuna password richiesta, accesso libero. La trovi una comodità fantastica, metti la spunta sulla solita schermata di benvenuto ed entri in internet.
Apri la posta, scorri i social, rispondi a un messaggio di lavoro o controlli la banca. Ti sembra una normale operazione quotidiana. Invece, potresti essere finito al centro di un vero e proprio attacco informatico orchestrato da un aggressore seduto a pochi metri da te.
C'è un equivoco culturale che trae in inganno quasi tutti: associare il termine "gratis" a un servizio sicuro e innocuo.
La realtà tecnica è molto più cruda: nella quasi totalità dei casi, un Wi-Fi gratis equivale a una rete del tutto aperta.
L'assenza di una password di rete non è solo una comodità per non dover chiedere la chiave al bancone. Significa che la rete è totalmente priva di crittografia. Molte persone pensano che la schermata di benvenuto (il captive portal dove si inserisce l'e-mail o si accettano le condizioni) renda la connessione protetta. È un'illusione: quella pagina serve solo al locale per identificarti, ma la rete sottostante rimane un canale aperto dove i tuoi dati viaggiano "in chiaro".
A casa o in ufficio la rete usa una password che crittografa le onde radio (standard WPA2 o WPA3). Anche se un vicino intercetta il segnale, vede solo rumore incomprensibile. Quando ti connetti a una rete aperta, questo primo scudo non esiste: i pacchetti di dati viaggiano nell'aria e chiunque sia nel raggio di copertura radio può catturarli e "sniffarli" con diffusi software di analisi di rete.
Questo non significa che le tue informazioni siano subito leggibili come una pagina stampata. Le informazioni viaggiano sotto forma di codici.
Se navighi su un sito protetto (HTTPS), quei codici sono crottografati.Chi ascolta la rete dall'esterno vede solo caratteri casuali e incomprensibili. Il pericolo vero nasce quando un aggressore non si limita ad ascoltare, ma prende direttamente il controllo della tua connessione tramite l'attacco Evil Twin (il "gemello cattivo").
Come funziona l'attacco "Evil Twin"
Un aggressore si siede nello stesso ambiente pubblico con un access point portatile e lo configura per clonare la rete aperta del locale.
Per trasparenza tecnica va detto che l'attacco è estremamente accurato. L'aggressore non si limita a copiare l'SSID (il Service Set Identifier, cioè il nome pubblico della rete). Clona anche l'indirizzo MAC del router reale (il BSSID) e si sintonizza sui suoi stessi canali radio, creando una copia fotostatica della connessione legittima per ingannare lo smartphone a livello hardware.
Per prendere il controllo del tuo dispositivo, lancia poi un attacco di deautenticazione. Sfrutta una nota vulnerabilità dei protocolli Wi-Fi inviando via radio segnali di disconnessione (pacchetti deauth) simulando di essere il router reale.
Il tuo smartphone riceve il comando, si stacca dalla rete legittima e cerca subito di riconnettersi. Trovando l'access point dell'aggressore con gli stessi identificativi e con un segnale radio più potente, il dispositivo si riaggancia in automatico alla finta rete aperta. In quel preciso istante si realizza l'attacco On-the-Path (storicamente noto come Man-in-the-Middle): tutto il traffico internet del tuo telefono passa direttamente attraverso il dispositivo dell'aggressore.
Come l'aggressore rende i tuoi dati leggibili a occhio umano?
Essendo posizionato al centro della tua connessione, l'aggressore può fare un passo in più. Utilizza attacchi di declassamento (downgrade attack) e tecniche come lo SSL Stripping per rimuovere la crittografia dalla tua navigazione: intercetta le tue richieste e forza il telefono a comunicare su versioni non protette dei siti (HTTP) oppure mostra falsi certificati di sicurezza.
Nel momento in cui la protezione HTTPS viene bypassata, la crittografia crolla. Sullo schermo del computer dell'aggressore i codici intermedi si trasformano in testo semplice.
A quel punto diventano perfettamente leggibili a occhio umano:
Le credenziali e le password che digiti per accedere a e-mail e servizi online.
I messaggi, le foto e i dati personali inseriti nei moduli del browser.
I token di sessione che mantengono aperti i tuoi account sul telefono.
È l'equivalente digitale di parlare a voce alta in un locale affollato pensando di usare una lingua segreta, per poi scoprire che la persona al tavolino accanto ha rimosso il filtro e sta trascrivendo ogni tua singola parola su un taccuino.
3 azioni per blindare la tua navigazione
Per annullare la superficie d'attacco bastano tre regole chiare da applicare sul telefono.
Prediligi la tua rete dati (4G o 5G). La connessione dell'operatore telefonico viaggia su canali cifrati a livello di rete cellulare. Se devi collegare un computer portatile, attiva la funzione hotspot dal tuo smartphone ed evita del tutto le reti Wi-Fi pubbliche aperte.
Disattiva la riconnessione automatica. Nelle impostazioni Wi-Fi dello smartphone, disabilita l'opzione che permette al dispositivo di connettersi da solo alle reti aperte o già note. Eviterai che il telefono si riagganci in automatico all'access point dell'aggressore dopo un attacco di deautenticazione.
Attiva una VPN sulle reti pubbliche (anche gratis, ma attenzione). Se hai finito i Giga della SIM o sei costretto a usare un Wi-Fi aperto, l'unica protezione reale è l'uso di una VPN (Virtual Private Network), che crea un tunnel crittografato tra lo smartphone e un server sicuro. Attenzione però: non tutte le VPN sono affidabili. Molti servizi gratuiti di dubbia provenienza tracciano e vendono i dati degli utenti per finanziare la propria infrastruttura, annullando il concetto stesso di privacy. Bisogna scegliere solo fornitori verificati e trasparenti.
Perché consiglio Proton VPN e l'ecosistema Proton.
Se cerchi una soluzione gratuita ma al 100% sicura, la scelta migliore sul mercato è Proton VPN. Offre un piano completamente gratuito e senza limiti di traffico, ideato proprio per garantire la protezione base sui Wi-Fi pubblici a chiunque.
Fondata nel 2014 da un team di scienziati del CERN di Ginevra, Proton ha sede in Svizzera: questo significa che i tuoi dati non vanno su cloud di terzi, ma restano protetti da alcune delle leggi sulla privacy più severe al mondo. Essendo una piattaforma open source con una rigorosa politica No-Log raccomandata dalle Nazioni Unite, la sua architettura garantisce che i tuoi dati non vengano mai salvati, tracciati o venduti.
Oltre alla versione gratuita, Proton offre piani a pagamento che sbloccano una velocità ancora maggiore e danno accesso a un intero ecosistema di sicurezza integrato. Un unico rifugio neutrale e sicuro per chi vuole proteggere i propri dati a 360 gradi.
(Non ho alcun accordo commerciale con Proton: lo consiglio esclusivamente perché i dati sulla sua politica di sicurezza e trasparenza, verificati per questo articolo, lo confermano come una delle opzioni gratuite più affidabili sul mercato.)
Comments
No comments yet. Be the first to comment!