Quishing la truffa dei QR code
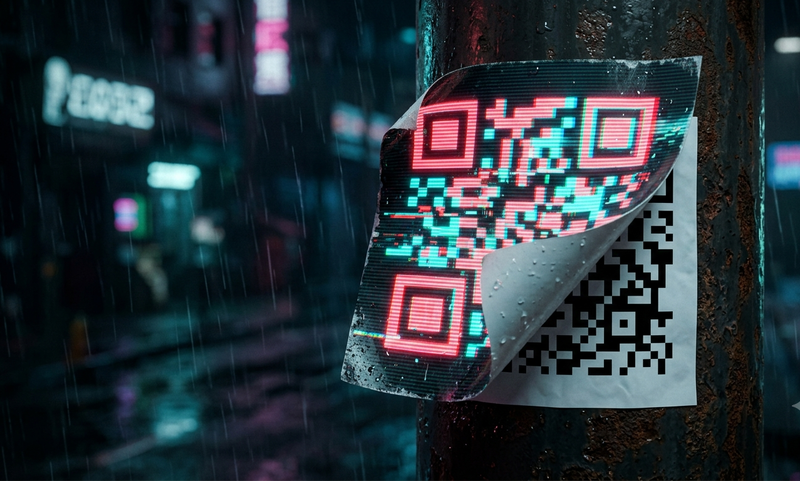
Scendi dall'auto, tiri fuori lo smartphone, inquadri il quadratino bianco e nero sul parchimetro, paghi in dieci secondi senza monetine, che quando servono non hai mai, né fila. Un gesto che ormai fai come uno script automatico.
Ed è proprio in questo gesto automatico che qualcuno ha trovato il modo di intrufolarsi. E non è fantasia, è già successo a Pesaro.
I parcometri di Pesaro sono stati tappezzati di QR malevoli, appiccicati sopra il QR originale, con cura: nessun bordo storto, nessuna sbavatura.
Livello di sofisticazione tecnologica richiesto? : mio cuggino. Perché basta una stampante, stampare un adesivo identico a quello ufficiale, e la faccia tosta di attaccarlo in pieno giorno sul parcometro. La vittima che scansiona, atterra su una pagina che sembra quella del comune di Pesaro, digita i dati della carta convinto di pagare la sosta. Sorpresa: ha appena regalato i suoi soldi a mio cuggino.
Si chiama QUISHING, fusione tra QR code e phishing, un nome nato per raccontare una truffa in cui i criminali usano codici QR falsi per rubare dati personali, credenziali bancarie o installare malware.
Non pensare che sia solo un titolo d’articolo, solo nel primo semestre del 2025 ne sono uscite fuori 4,2 milioni, di minacce legate ai codici QR. Quindi no, non sto esagerando, e no, non sei l'unico abbastanza distratto da caderci.
Ma perché ci cascano in tanti?
Con le email sospette ormai si è capito il pattern: mittente strano, errori, refusi, link abbreviato. Le persone ci hanno fatto l'abitudine.
Il QR code invece gioca sporco, perché è un oggetto fisico, incollato su un palo pubblico piantato nel mondo reale. Sembra automaticamente più legittimo di un link arrivato dal nulla da un principe nigeriano: dopotutto chi controlla i precedenti penali di un palo della luce?
Il bersaglio, in fondo, non è il tuo telefono; è la tua fretta. E la fretta è la miglior complice di ogni criminale digitale.
Il parcheggio non è l'unica scena del crimine.
Il QR malevolo spunta anche sui menù digitali nei ristoranti, sui cartelli negli hotel, sui volantini pubblicitari, sulle colonnine di ricarica per monopattini e auto elettriche. Una finta multa lasciata sul parabrezza, completa di QR code che promette uno sconto se paghi entro poche ore. Anche i punti di ritiro pacchi possono ospitare un QR malevolo, con la scusa di confermare una consegna o sbloccare un locker Amazon. Fiere, eventi e manifestazioni sono un terreno di caccia perfetto: tanta gente distratta, badge da ritirare, QR ovunque per il check in, e nessuno che controlla se quello sul cartello è ancora quello vero.
Ovunque ci sia un QR code stampato e lasciato lì incustodito, qualcuno può appiccicarci sopra una copia malevola senza che nessuno se ne accorga per settimane.
Non pensare che il pericolo sia solo "là fuori".
Esiste una modalità che non usa nessun adesivo e nessun supporto fisico. Il QR malevolo ti arriva direttamente nella casella email o via SMS.
Il copione è lo stesso, cambia solo il pretesto. Una bolletta scaduta da pagare subito tramite un comodo QR code allegato. Una comunicazione dell'ente pubblico con un'irregolarità da sanare. Un premio da sbloccare prima che scada.
Oppure, e qui la cosa si fa seria, un avviso che le tue credenziali stanno per scadere, con account Microsoft o Outlook citati e un QR code malevolo allegato. Lo scansioni, atterri su una schermata di login identica in tutto e per tutto a quella vera. Inserisci utente e password pensando di rinnovare l'accesso, hai appena regalato le tue credenziali; nelle versioni più sofisticate i criminali intercettano anche il codice OTP e il token di sessione, entrando nel tuo account come se avessero superato l'autenticazione forte insieme a te.
Il motivo per cui questa variante funziona non è solo psicologico, è anche tecnico. I filtri antispam sono addestrati a leggere testo e link, non immagini: un QR code per loro è solo un disegno innocuo, e l'indirizzo che nasconde resta invisibile ai controlli. ESET, che questi trend li studia per mestiere, nel primo semestre del 2026 ha trovato un QR code in quasi una email di phishing su dieci.
Cosa ti succede dopo la scansione?
Il tuo destino si biforca in tre strade, tutte con lo stesso lieto fine: il TUO.
La prima è il furto di credenziali, su una pagina clone identica a quella della banca o di Poste Italiane. Digiti utente e password e li stai consegnando a mano ai criminali, con tanto di fiocchetto.
La seconda è la perdita economica diretta: ti chiedono un pagamento per la sosta o per una spedizione bloccata, e quell'operazione autorizza un prelievo a favore di chi ti ha incastrato, oppure attiva un abbonamento capestro che scoprirai solo guardando l'estratto conto con le lacrime agli occhi.
La terza è la più infame, e colpisce soprattutto Android: la pagina ti inganna facendoti scaricare e installare una finta app o un falso aggiornamento. Da quel momento il Trojan comincia a spiare in background tutto quello che fai. Nessun popup lampeggiante, solo un malware che si sistema comodo mentre tu stai ancora cercando lo scontrino del parcheggio.
Cosa fare se ci sei QR-cascato?
Se hai scansionato un QR sospetto e inserito i dati della carta, blocca subito la carta. Se è un Bancomat chiama il numero unico nazionale 800 822 056, attivo 24 ore su 24. Per le carte Nexi il numero è 800 151 616, per gli altri circuiti lo trovi sul retro della carta stessa: salvalo in rubrica adesso, prima che ti serva davvero.
Cambia la password, attiva l'autenticazione a due fattori dove ancora non l'avevi fatto.
Controlla i movimenti del conto nelle ore successive, anche quelli irrisori: i truffatori spesso testano prima con un addebito piccolo, giusto per verificare che la carta funzioni ancora, un po' come sorseggiare una birretta prima di berla tutta.
Fai uno screenshot della pagina fraudolenta, fotografa l'adesivo se riesci a farlo prima che qualcuno lo stacchi, e sporgi denuncia alla Polizia Postale tramite il Commissariato di P.S. Online, raggiungibile dal sito della Polizia di Stato. https://www.commissariatodips.it/special/denuncia-per-reati-telematici/index.html
Se ti è arrivata via email o SMS e hai inserito le credenziali del tuo account, oltre a cambiare la password, controlla anche le sessioni attive collegate all'account e disconnetti quelle che non riconosci. In alcuni casi i criminali restano dentro anche dopo un semplice reset della password.
Se usi Android e sospetti che il telefono abbia scaricato qualcosa di sgradito, scollegalo subito dal Wi-Fi e disinstalla l'app sospetta: non cercarla sul display, vai nell'elenco delle app del dispositivo. Una scansione antivirus può aiutare, ma se hai a che fare con un trojan del tipo di quelli che girano in queste campagne, spesso il modo più sicuro per essere certo che sia sparito davvero è il ripristino del telefono alle impostazioni di fabbrica, dopo aver salvato solo quello che ti serve.
TU vali più di qualsiasi antivirus
Prima di inquadrare un QR code su un parcometro, un palo, un menù o un cartello pubblico, tocca l'adesivo. Se si stacca, se è leggermente sollevato o storto rispetto al supporto, hai un indizio.
Usa solo la fotocamera nativa, non scaricare mai app "lettore QR code" di terze parti. La fotocamera di default di iOS e Android mostra sempre l'anteprima del link prima di aprirlo, e quell'anteprima va letta, non solo vista.
Guarda il dominio, non il logo. Un sito vero del Comune finisce quasi sempre in .it e riporta il nome dell'ente per esteso, non una sigla a caso seguita da numeri o da un'estensione strana tipo .xyz o .top. Se manca l'https, se l'indirizzo è lunghissimo e incomprensibile, o se ti chiede dati che il servizio reale non ti chiederebbe mai in quel contesto, è già un secondo indizio.
Diffida di ogni link abbreviato.
La verità un po' umiliante è che la tecnologia dietro il quishing è quasi imbarazzante nella sua semplicità. Un adesivo, una stampante, un sito clone fatto in una serata. Quello che rende efficace la truffa non è il genio criminale, è la nostra frenesia cronica.
Se sei arrivato fin qui complimenti, e una domanda: quanti QR code hai scansionato questa settimana senza guardarli davvero negli occhi?
Commenti
Ancora nessun commento. Sii il primo a commentare!